كل منتج SaaS يقطع الوعد نفسه لكل عميل: بياناتك ملكك وحدك، ولن تُفسد تصرفات أي عميل آخر تجربتك. تعدد المستأجرين (Multi-tenancy) هو الطريقة التي تفي بها بهذا الوعد وأنت تشغّل منصة واحدة لعملاء كثيرين. النموذج الذي تختاره يحدد الأمان والتكلفة وعمليات الترحيل والتشغيل لسنوات، وتغييره لاحقًا مكلف.
النماذج الثلاثة الشائعة
1. قاعدة بيانات مشتركة، ومخطط (schema) مشترك
كل المستأجرين في الجداول نفسها. وكل صف يملكه مستأجر يحمل عمود tenant_id.
- المزايا: الأرخص تشغيلًا، والأبسط في الترحيل (مخطط واحد)، وتحليلات سهلة عبر المستأجرين لفريق المنصة، ويتسع لأعداد كبيرة جدًا من المستأجرين الصغار.
- العيوب: العزل يعتمد كليًا على صحة قواعد التطبيق وقاعدة البيانات؛ ومستأجر واحد ثقيل قد يؤثر على الآخرين؛ والنسخ الاحتياطي والاستعادة لكل مستأجر أصعب.
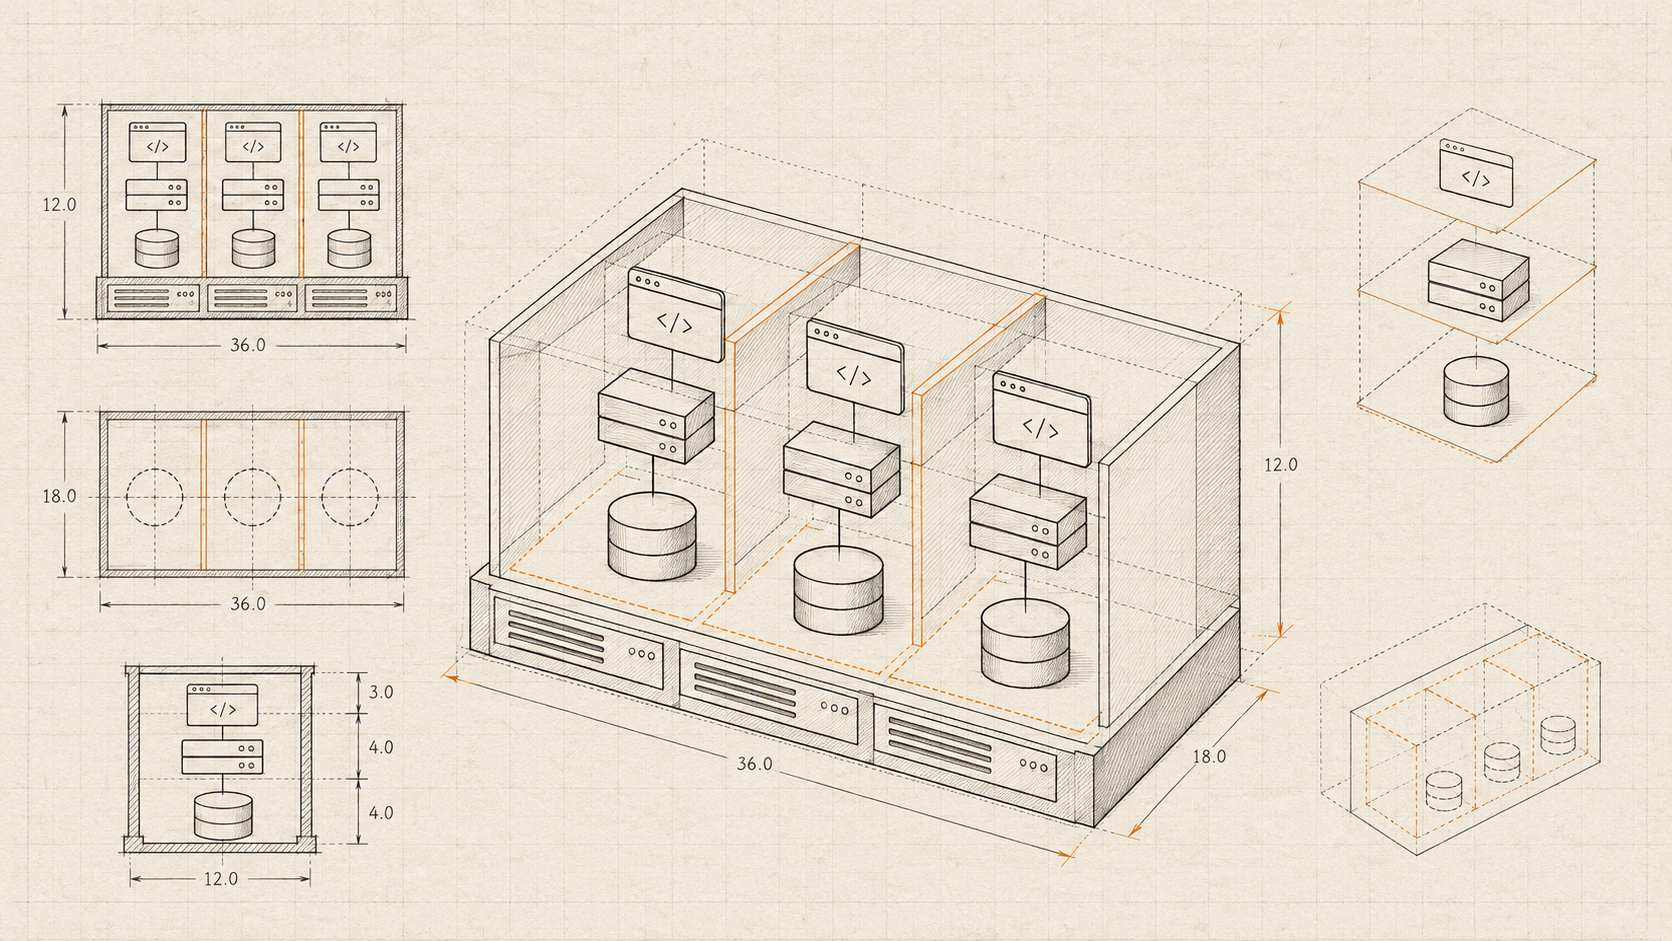
2. قاعدة بيانات مشتركة، ومخطط لكل مستأجر
يحصل كل مستأجر على مخطط (namespace) خاص داخل قاعدة بيانات واحدة.
- المزايا: فصل منطقي أقوى، واستعادة بيانات مستأجر واحد أسهل، وخطأ في فلتر المستأجر داخل استعلام لا يمكنه تسريب بيانات عبر المخططات.
- العيوب: الترحيل يجب أن يعمل مرة لكل مستأجر؛ وآلاف المخططات ترهق الأدوات ومجمّعات الاتصالات؛ والتقارير عبر المستأجرين تحتاج عملًا إضافيًا.
3. قاعدة بيانات لكل مستأجر
يحصل كل مستأجر على قاعدة بيانات مستقلة، وأحيانًا على بنية تحتية منفصلة.
- المزايا: أقوى عزل، وضبط أداء لكل مستأجر، وإقامة البيانات في منطقة يختارها العميل، ونسخ احتياطي واستعادة وحذف مباشر لكل مستأجر.
- العيوب: أعلى تكلفة وجهد تشغيلي؛ ويجب أتمتة التجهيز والترحيل والمراقبة بالكامل لتتجاوز عددًا قليلًا من المستأجرين.
كيف تختار
بدل أن تبدأ من تفضيل شخصي، أجب عن هذه الأسئلة:
- كم مستأجرًا تتوقع، وما حجمهم؟ آلاف المستأجرين الصغار يدفعونك نحو المخطط المشترك. وعشرات المستأجرين من المؤسسات الكبيرة يجعلون قواعد البيانات المنفصلة واقعية.
- ماذا تتطلب عقود عملائك والجهات التنظيمية؟ بعض القطاعات أو العملاء يشترطون فصلًا فعليًا أو استضافة داخل منطقة محددة (مثل متطلبات إقامة البيانات في السعودية).
- ما مدى تفاوت الضغط؟ إذا كان عدد قليل من المستأجرين يولّد معظم الحركة، فأنت تحتاج طريقة لعزلهم بغض النظر عن النموذج الافتراضي.
- ما حجم الأتمتة التشغيلية التي يستطيع فريقك تحمّلها؟ قاعدة بيانات لكل مستأجر بدون أتمتة تتحول إلى وظيفة بدوام كامل.
كثير من المنتجات تنتهي إلى نموذج هجين: مخطط مشترك لمعظم المستأجرين، وقواعد بيانات مخصصة للقلة التي تحتاجها أو تدفع مقابلها. إذا اخترت ذلك، فضع توجيه المستأجر إلى قاعدة البيانات خلف محلّل (resolver) واحد من اليوم الأول.
فرض العزل في المخطط المشترك
في النموذج المشترك، الخطر بسيط: استعلام واحد ينسى WHERE tenant_id = $1 يسرّب البيانات. والاعتماد على أن يتذكر المطورون ذلك في كل استعلام لا يصمد مع النمو. افرضه مركزيًا بدلًا من ذلك.
حدد المستأجر مرة واحدة لكل طلب
استخرج المستأجر من هوية المستخدم الموثّقة (وليس من header يرسله العميل وحده أبدًا) وأرفقه بسياق الطلب. كل ما بعده يقرأه من هناك.
احصر الاستعلامات في طبقة واحدة
اجعل طبقة الوصول إلى البيانات تشترط وجود مستأجر لكل استعلام على بيانات يملكها مستأجر، بحيث يصبح الاستعلام غير المحصور خطأ وقت الترجمة أو المراجعة، لا حادثة في بيئة الإنتاج.
أضف خط دفاع في قاعدة البيانات بأمان مستوى الصفوف
ميزة row-level security في PostgreSQL تجعل قاعدة البيانات نفسها ترفض صفوف المستأجرين الآخرين، حتى لو كان في كود التطبيق خطأ:
ALTER TABLE orders ENABLE ROW LEVEL SECURITY;
ALTER TABLE orders FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation ON orders
  USING (tenant_id = current_setting('app.tenant_id')::uuid)
  WITH CHECK (tenant_id = current_setting('app.tenant_id')::uuid);
في بداية كل معاملة، يضبط التطبيق المستأجر:
BEGIN;
SELECT set_config('app.tenant_id', '4b1f…', true); -- true = local to this transaction
SELECT * FROM orders WHERE status = 'open';         -- only this tenant's rows
COMMIT;
هناك تفصيلتان مهمتان. يجب أن يتصل التطبيق بدور (role) لا يملك الجداول وليس لديه BYPASSRLS، وإلا تُتجاهل السياسات. ومع تجميع الاتصالات (connection pooling)، يجب أن يكون الإعداد محليًا للمعاملة كما في المثال، حتى لا يتسرب إلى الطلب التالي الذي يستخدم الاتصال نفسه.
اختبر العزل صراحةً
أضف اختبارات تكامل تُنشئ مستأجرين، وتكتب بيانات باسم أحدهما، وتتحقق من أن الآخر لا يستطيع أبدًا قراءتها أو تعديلها أو حذفها عبر أي نقطة نهاية. هذه الاختبارات رخيصة وتلتقط أخطر فئة من أخطاء الـ SaaS.
الجيران المزعجون
العزل لا يخص البيانات فقط. مستأجر يشغّل عملية تصدير ضخمة يجب ألا يبطئ الجميع.
- حدود معدل وحصص لكل مستأجر في طبقة الـ API.
- طوابير لكل مستأجر أو جدولة عادلة للمهام الخلفية، حتى لا تُجوّع مهام مستأجر واحد بقية المستأجرين.
- مقاييس لكل مستأجر، لترى من يستهلك السعة.
- مسار لنقل مستأجر ثقيل إلى موارد مخصصة، وهو أسهل بكثير إذا كان التوجيه مركزيًا من البداية.
دورة حياة المستأجر
صمّم هذه المسارات مبكرًا، لأنها تمس كل جزء من النظام:
- التجهيز: إنشاء مستأجر يجب أن يكون عملية آلية واحدة (السجلات، والقيم الافتراضية، والأدوار، وفي النماذج المعزولة المخطط أو قاعدة البيانات).
- الإعدادات وأعلام الميزات (feature flags) لكل مستأجر.
- الترحيلات التي تعمل بأمان على كل المستأجرين، مع طريقة لتتبع إصدار كل مستأجر في النماذج غير المشتركة.
- إنهاء الاشتراك: تصدير بيانات المستأجر وحذفها بشكل يمكن التحقق منه.
توصية للبداية
لمعظم منتجات B2B SaaS الجديدة، نقطة بداية معقولة هي:
- قاعدة بيانات مشتركة ومخطط مشترك،
- تحديد المستأجر من الهوية الموثّقة،
- فرض حصر المستأجر في طبقة الوصول إلى البيانات،
- استخدام row-level security في PostgreSQL كخط دفاع إضافي،
- حدود معدل ومقاييس لكل مستأجر،
- وتوجيه المستأجر خلف محلّل واحد، بحيث تصبح قاعدة بيانات مخصصة لعميل كبير لاحقًا مجرد تغيير في الإعدادات، لا إعادة كتابة.
مهما كان اختيارك، دوّن القرار مع البدائل التي رفضتها وسبب رفضها. بعد عامين سيسأل أحدهم، والمنطق وراء القرار لا يقل أهمية عن القرار نفسه.